Инфобез
Социальная инженерия 2026: тебя взломают не через код, а через твою голову
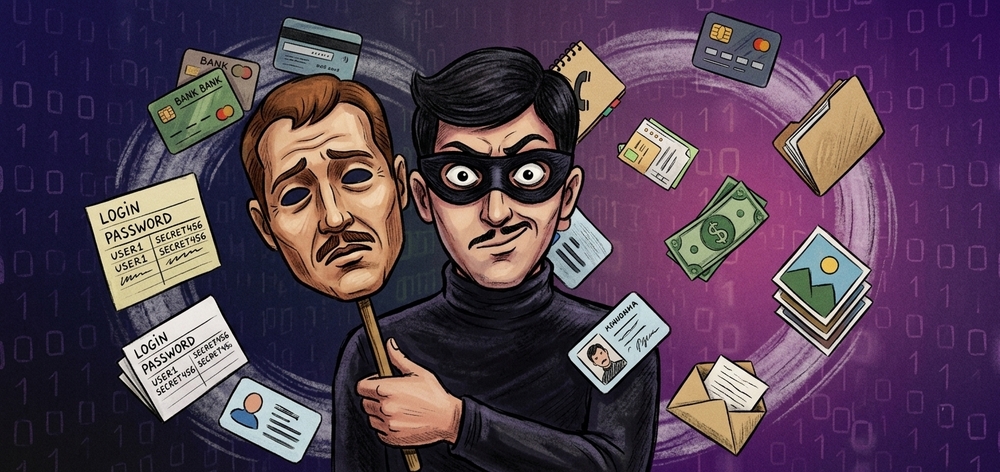
Думаете, хакеры ломают системы через уязвимости в софте? Нет! Зачем взламывать сервер, если можно просто попросить пароль — и вы сами его отдадите?
В 2026 году 74% всех успешных атак начинаются не с эксплойта, а с человека. С твоей доверчивости, твоей спешки, твоего желания помочь.
Социальная инженерия — это не «развод бабушек по телефону». Это отточенная наука о том, как заставить тебя сделать то, что нужно атакующему. И против неё нет патча. Только ты сам.
Разбираем, как это работает и почему даже параноики попадаются. Погнали!
Что такое социальная инженерия на самом деле
Это манипуляция людьми с целью получения доступа, данных или денег. Без взлома кода. Без брутфорса. Только психология.
Атакующий играет на твоих эмоциях:
- Страх — «Ваш аккаунт заблокирован, срочно подтвердите данные».
- Жадность — «Вы выиграли iPhone, оплатите только доставку».
- Желание помочь — «Я из IT-отдела, мне нужно проверить ваш компьютер».
- Авторитет — «Это звонок от вашего директора, он просил срочно».
- Спешка — «У вас 5 минут, иначе всё потеряете».
- Любопытство — «Посмотрите, что о вас пишут в этом файле».
И самое страшное: это работает. Даже на тех, кто «в теме».
Топ-5 техник 2026 года
1. Deepfake-голос руководителя
Хакеры скачивают 3 минуты выступления CEO с YouTube, обучают нейросеть и звонят финансовому директору. Голос идеальный. Интонации, паузы, акцент.
Дальше — просьба перевести $2 млн «на счёт партнёра, срочно, я на переговорах». Директор переводит. Через час понимает, что его развели.
2. MFA Fatigue (усталостные атаки на 2FA)
Ты получаешь десятки push-уведомлений с запросом на подтверждение входа. Сначала игнорируешь. Потом злишься. Потом, чтобы это прекратилось, нажимаешь «Подтвердить». Всё.
Хакер внутри. А он просто знал твой пароль и долбил тебя, пока ты не сдался.
3. Фишинг через OAuth-приложения
Тебе приходит ссылка: «Подключите это приложение, чтобы получить доступ к отчётам». Ты нажимаешь, авторизуешься через Google — и даёшь вредоносному приложению полный доступ к своей почте.
Без пароля. Без подозрений. Всё легально с точки зрения Google.
4. Претекстинг через «IT-поддержку»
Звонок: «Здравствуйте, я из технической поддержки, мы фиксируем подозрительную активность на вашем аккаунте. Мне нужно подтвердить вашу личность. Продиктуйте код из SMS». Ты диктуешь.
Через минуту твой аккаунт в Telegram угнан, а от твоего имени уже просят денег у друзей.
5. Атака через «коллегу» в мессенджере
Тебе пишет «новый сотрудник» в корпоративном чате. Просит помочь разобраться с доступом. Ты помогаешь. Через день он просит скинуть файл — «небольшой, для отчётности». Ты скидываешь.
А в файле — макрос, который ставит бэкдор в твою систему.
Реальный кейс: как обвели целый отдел за 20 минут
В августе 2026 года в одной европейской компании хакер позвонил в бухгалтерию, представился «новым IT-специалистом» и сказал, что ему нужно «проверить безопасность». Он попросил сотрудницу установить «корпоративное обновление» из письма, которое уже лежало у неё в почте. Женщина установила.
Через 20 минут у хакера были доступы ко всем счетам компании.
Ущерб — 2,3 млн. евро. И это не потому, что она была глупой. А потому, что хакер знал её имя, должность и имя её начальника. И говорил уверенно.
Как защититься от социальной инженерии
1. Правило кодового слова — договорись с семьёй и коллегами о секретном слове. Если кто-то просит срочное действие от твоего имени — пусть назовёт его.
2. Никогда не диктуй коды из SMS и push — никому. Даже если это «поддержка», «банк», «начальник». Никому.
3. Проверяй отправителя — позвони сам. По известному тебе номеру. Не отвечай на входящий, не перезванивай на тот же номер.
4. Не подтверждай вход, если это не ты — если приходят push-запросы от 2FA, а ты не входил — это атака. Не жми «Подтвердить». Меняй пароль немедленно.
5. Ограничь OAuth-доступ — зайди в настройки Google/Microsoft и удали все приложения, которым ты не давал разрешение. Их будет больше, чем ты думаешь.
6. Медли — главный инструмент атакующего — это спешка. Если чувствуешь давление — остановись. Задай вопрос. Перезвони. Проверь.
7. Обучай сотрудников — проводи регулярные тестовые рассылки. Если кто-то кликает — объясни, а не увольняй. В следующий раз он спасёт компанию.
Почитать еще из блога
- Что такое openScaler OS и OpenEuler OS
- Обновление ядра Linux CentOS
- 16 лет в тени: уязвимость CVE-2026-53359 Januscape в KVM позволяет угнать физический сервер
- Podman: всё, что нужно знать о «убийце» Docker в мире контейнеризации
- Люди читают 28% слов на странице. Ваш текст на пять тысяч знаков не будет прочитан
- Изменить строку bash
- Организация командной работы с проектом: полный гайд по созданию эффективной среды
- Как сменить пароль Битрикс
